黑客大赛遭头部无人机厂商报警?人员被带走,赛事暂停
网络安全专家、前360集团技术总裁、首席安全官谭晓生昨日在朋友圈披露,顶尖黑客赛事GeekCon中途被某无人机厂商报案,称在教唆别人破解无人机。
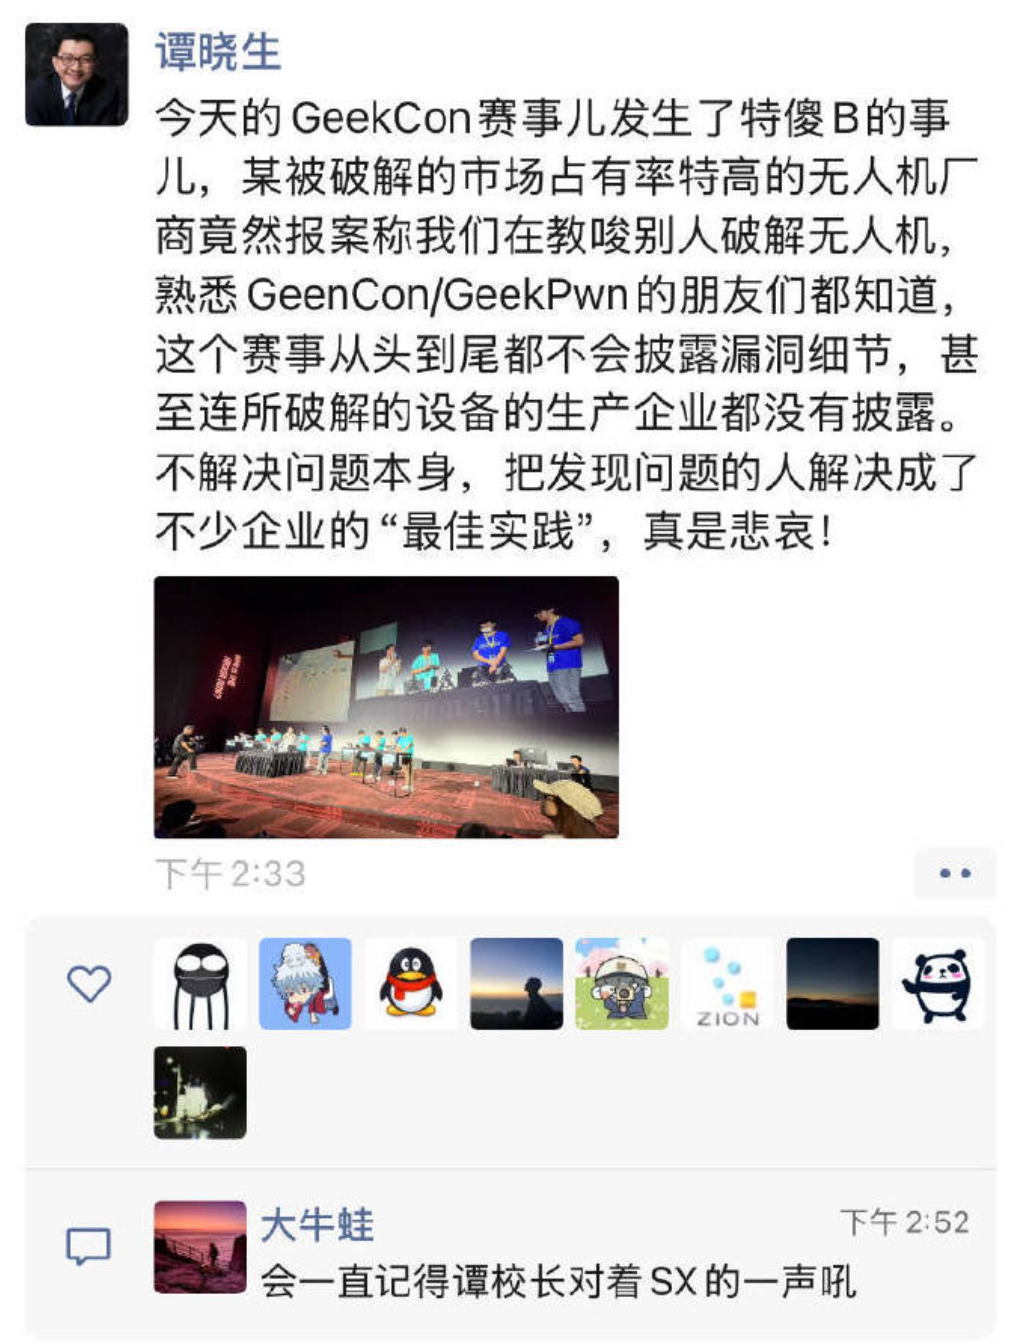
“今天的GeekCon赛事儿发生了特傻B的事儿,某被破解的市场占有率特高的无人机厂商竟然报案称我们在教唆别人破解无人机,熟悉GeenCon/GeekPwn的朋友们都知道,这个赛事从头到尾都不会披露漏洞细节,甚至连所破解的设备的生产企业都没有披露。不解决问题本身,把发现问题的人解决成了不少企业的'最佳实践',真是悲哀!”
科技博主开心鸭进一步透露:“Geekcon一个顶尖黑客技术赛事活动,网络安全从业者大会,行业内顶尖高手如云的活动。今天会场活动进行到一半,国内某知名头部无人机企业竟报警说非法黑客教学教唆破解把参会人员、裁判都带走暂停活动。”
开心鸭解释,这并不是什么违法活动。类似的大赛在行业里在全球也不止一个。这个活动举办了很多年,在北京、上海、澳门、新加坡、拉斯维加斯等等都办过,攻破过苹果、特斯拉、Android等等。厂商都会与行业内技术人员友好交流和进步维护保障产品和用户,没有厂商报过警搞这种事。
“遇到这么傻波一的事还是头一次。此类事件会导致以后这家厂商不会收到技术人员报告漏洞了,以后漏洞就拿到黑市上卖了,或者发现了也不说,等着被黑产灰产发现使用损害用户就完事了。”
大V阑夕转发称:大疆的作风一直如此。
不过目前还不确定举报人是不是大疆。
一段现场视频也流出,GeekCon赛事组委会主席“大牛蛙”王琦在现场直接爆粗口,怒斥举报人:
“赛事可以随时被关停,我希望这人站出来。我做了这么多年,我没见过你这么傻x的人。这些人发现漏洞是为谁?”
据了解,涉事赛题是XX的无人机:主办方提供一台某知名品牌主流消费级无人机,裁判用GPS欺骗手段将舞台设为禁飞区,使无人机锁死,选手的任务是,需利用未知漏洞夺取完整控制权,并突破禁飞限制强行解锁起飞。
10月24日晚间,GeekCon发文称上海站闭幕,并附上了大赛主题“人类最后一届黑客大赛?”。
这个主题本来是主办方思考AI可能替代掉人类黑客而来,没想到这次的举报事件,让这个主题应景了,AI还没干掉黑客,人类自己把黑客干掉了。
这次大会的赛程还包括“迷路的验证码”、“你的转账,我的余额?”、“一条链接,掏空数亿手机”等。
“XX的无人机”环节正常被列出介绍:
从远程接管到突破飞行限制,这项挑战展示了软件安全缺陷如何影响无人机的实际行为,也揭示了智能设备系统安全与现实世界安全之间的紧密联系:一旦底层控制权限失守,原本用于约束飞行行为的安全机制,也可能随之失效。
从配图看,能看出哪家的无人机不?
GeekCon之夜的特别赞助伙伴是华为;
赛事的赞助合作伙伴是:华为、美团、蚂蚁集团、腾讯安全、荣耀、vivo、小米安全、oppo、京东、字节跳动、百度安全等国内大厂。
资料显示,GEEKCON(中文名:新极棒)是由DARKNAVY创办的全球非营利性安全极客技术活动平台,前身为2014年创立的探索人工智能与专业安全的前沿平台GeekPwn,2023年革新升级为现名称。
据介绍,该活动每年10月24日举办,到目前为止,GEEKCON已吸引超过30000名安全研究人员参与,并与多家科技企业建立了深入的技术交流机制。面对日益复杂的安全形势,GEEKCON正在推动建立智能设备安全量化评级体系。
白帽与厂商未来关系何解?
该事件迅速在安全圈炸开,长久以来维持的白帽研究与厂商协同的默契被撕开一道裂口。很多常年提交漏洞的安全研究者往后面对同类消费硬件漏洞,会优先掂量举报风险:是走正规渠道协调披露,还是干脆沉默?
行业里成熟的漏洞响应机制,本是一套双向信任的体系。厂商设立漏洞赏金通道,研究者在约定范围内验证问题、不公开利用代码,厂商及时修复并致谢奖励。
这次冲突也把一个悬而未决的老问题摆上台面:合法安全研究的边界到底在哪里。同样是攻防测试,有的企业提前和赛事方沟通、到场观摩、赛后同步修复方案;有的企业直接选择报警,背后是不同的风险偏好,也折射出国内智能硬件行业,在安全测试授权、负责任披露规则上,还缺少统一清晰的行业共识。
这场风波的余波,也落到所有赛事赞助商和整个安全生态之上。包括华为、腾讯安全、蚂蚁在内的多家大厂长期参与 GEEKCON,本身就是认同 “提前发现漏洞优于漏洞爆发后补救” 的逻辑。
不少评论认为,“人类最后一届黑客大赛?” 这句收尾更像一句沉重的反问:如果每次封闭、受控、不传播漏洞细节的技术研讨,都可能触发报警、中断调查,那么愿意公开做智能设备攻防推演的平台只会越来越少。代价最终会落到普通用户身上 —— 本该被提前堵上的安全缺陷,只会在无人看见的角落静静等待被恶意利用。